Latest updates for Blacklotus Уязвимость

Fresh curated links around BlackLotus уязвимость are collected here so marketers can spot useful updates and turn timely ideas into posts faster.

Recent items include:

  • В экспорте чатов Telegram обнаружили опасную уязвимость
  • Сотни миллионов сайтов оказались под угрозой взлома из-за уязвимостей в языке программирования PHP. Насколько это опасно
  • Уязвимость в Telegram Desktop позволяла красть файлы с компьютера

Post angles to try

Share the most useful takeaway for your audience.
Turn one article into a quick practical checklist.
Ask your audience how this shift affects their work.
Turn angles into scheduled posts

Fresh articles and ideas

Recent curated links from global sources. Generate one free draft from any story, then use SocialBu to schedule and refine your content calendar.

runet.news /1 month ago

В экспорте чатов Telegram обнаружили опасную уязвимость

В версиях приложения Telegram Desktop с 4.15.1 по 6.9.3 присутствовала уязвимость, позволявшая внедрять вредоносный код в экспортированные файлы переписок и похищать сообщения при...
Read source
meduza.io /20 hours ago

Сотни миллионов сайтов оказались под угрозой взлома из-за уязвимостей в языке программирования PHP. Насколько это опасно...

21 октября команда разработчиков языка программирования PHP сообщила, что обнаружила две уязвимости. По шкале CVSS они получили оценку 9,2 из 10 — это соответствует критическому ур...

Read source
runet.news /1 week ago

Уязвимость в Telegram Desktop позволяла красть файлы с компьютера

Исследователи BeakSec обнаружили уязвимость в Telegram Desktop, которая позволяла похищать файлы с компьютера после одного клика по ссылке. Эта брешь получила идентификатор CVE-202...

Read source
runet.news /1 day ago

Эксперты сообщили об угрозе для сайтов Рунета из-за найденной ИИ «дыры»

Разработчики рассказали об угрозе для сайтов Рунета из-за «дыры» в PHP, обнаруженной с помощью искусственного интеллекта. Руководитель центра разработки больших языковых моделей MW...

Read source
3dnews.ru /3 weeks ago

Китайская открытая GLM-5.3 почти догнала закрытую Mythos в создании эксплойтов

Американская лаборатория искусственного интеллекта Anthropic изучила возможности китайской модели Z.ai GLM-5.3 в области кибербезопасности и пришла к неутешительному выводу: эта си...

Read source
iguides.ru /1 month ago

Gemini нашла пароли и проникла на сторонние ресурсы во время теста

Инцидент скрыли.

Read source
3dnews.ru /2 days ago

Хакеры взломали российских хостеров через дыру в VMmanager — могли утечь пароли, SSH-ключи и токены

Хакеры взломали инфраструктуру нескольких российских хостинг-провайдеров и запустили на серверах программу для кражи данных клиентов. Злоумышленники воспользовались уязвимостью в с...

Read source
habr.com /1 day ago

PHP2Shell: две RCE в ядре PHP без авторизации. Кто уязвим и как проверить сервер за минуту

21 октября PHP выпустил экстренные версии 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Они закрывают две критические RCE без авторизации (CVSS 9.2), одна из которых срабатывает ещё до кода ваш...

Read source
habr.com /1 month ago

Модель выложила системный промпт, в котором было написано его не выкладывать

Ночью в логах сервиса появились две записи. Сначала мусор, потом нормальный на вид договор, а в середине, между условием об оплате и условием о неустойке, вставлена строчка: игнори...

Read source
habr.com /1 month ago

SQL‑инъекция через декомпиляцию: от JAR‑файла до захвата пароля

SQL‑инъекция через декомпиляцию: от JAR‑файла до захвата пароляМатериал носит образовательный характер. Все работы велись легально, в рамках пентеста, с письменного согласия владел...

Read source
runet.news /1 week ago

Telegram для ПК позволял незаметно похищать файлы

Исследователи безопасности BeakSec обнаружили уязвимость в Telegram для персональных компьютеров, которая позволяла злоумышленникам похищать файлы с устройства незаметно для пользо...

Read source
3dnews.ru /1 month ago

Устройство за $200 взламывает память дорогих серверов — AMD ничего исправлять не собирается, а Intel пока думает

Международная группа исследователей в области компьютерной безопасности обнаружила архитектурный недостаток в современном оборудовании для шифрования оперативной памяти. Он открыва...

Read source
thehackernews.com /1 week ago

China-Linked Hackers Exploited BeyondTrust Zero-Day to Take Over Remote Support Servers

The China-nexus cyber espionage group tracked as Armory Castle (previously UNC5221 or Warp Panda) exploited a newly disclosed security flaw in BeyondTrust Remote Support (formerly...

Read source
3dnews.ru /1 month ago

У всех ИИ-агентов для программирования нашлась опасная уязвимость — вредоносный код запускается без участия пользователя

Эксперты в области кибербезопасности из стартапа Air, занимающегося разработкой агентов искусственного интеллекта, обнаружили уязвимость, которая позволяет выполнять произвольный к...

Read source
runet.news /1 day ago

В PHP обнаружили две критические уязвимости, позволяющие взламывать сайты без пароля. Их помог найти искусственный интел...

Read source
runet.news /3 weeks ago

В смартфонах OnePlus и Oppo нашли опасные уязвимости с получением root-доступа

Исследователь безопасности Расмус Мооратс обнаружил две уязвимости в системном ПО смартфонов OnePlus, которые в связке позволяли обычному Android-приложению получить root-доступ к...

Read source
habr.com /4 weeks ago

149 заявок мимо CRM и скрипт, который сбрасывал пароль админа

За год сайты получили 149 заявок. В CRM не попала ни одна: письма уходили в личную почту двух сотрудников, а форма обратного звонка слала их разработчику шаблона. Пароль администра...

Read source
iguides.ru /1 week ago

В Telegram Desktop нашли уязвимость, позволяющую похищать файлы и уводить аккаунты

В десктопной версии Telegram обнаружили проблему безопасности, которая позволяла злоумышленникам похищать файлы с компьютера после одного клика по специально подготовленной ссылке.

Read source
3dnews.ru /1 month ago

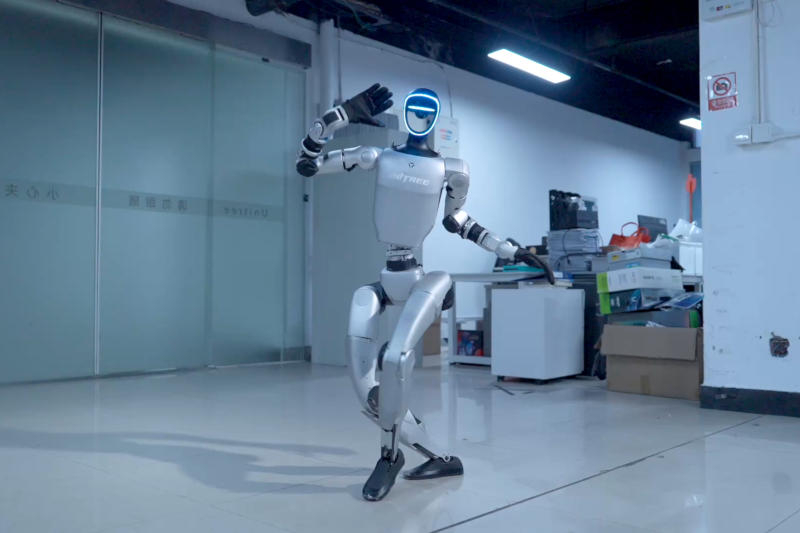
В роботах Unitree нашли опасную уязвимость, через которую можно поднять «восстание машин»

Независимый эксперт по кибербезопасности под псевдонимом Boschko обнаружил в китайском человекоподобном роботе Unitree G1 две уязвимости, позволяющие удалённо выполнять код с наход...

Read source
thehackernews.com /1 month ago

Telerik UI Padding-Oracle Bug Chained to Unauthenticated RCE — Public Exploit Released

A TantoSec proof-of-concept turns an AES-CBC "padding oracle" in Telerik UI for ASP.NET AJAX into unauthenticated remote code execution — but only against applications in a specifi...

Read source
runet.news /21 hours ago

Россияне нашли способ убрать «Алису» из умных колонок, «Яндекс» ликвидировал эту возможность

Исследователи обнаружили лазейку в программном обеспечении умных колонок «Яндекса», которая позволяет получать root-права и полный доступ к операционной системе «Станций». «Яндекс»...

Read source
runet.news /4 days ago

Хакеры получили доступ к серверам клиентов FirstVDS через уязвимость в VMmanager

Read source
runet.news /1 month ago

Мессенджер WeChat взламывают через звонок

Специалисты по безопасности из Calif обнаружили уязвимость в китайском мессенджере WeChat, которая затрагивает устройства на Android и iOS. Для атаки достаточно, чтобы телефон жерт...

Read source
runet.news /1 day ago

Белым хакерам потребовалось чуть больше 10 минут для захвата данных компаний

Белые хакеры смогли захватить оборудование и получить доступ к важным приложениям и данным в 60% компаний благодаря автоматизированному пентесту. Об этом сообщает «Коммерсантъ». Де...

Read source

Turn fresh research into a full content calendar

Use SocialBu to discover ideas, generate post drafts, and schedule them across your social channels.

Sources covering Blacklotus Уязвимость

3dnews.ru

Recent coverage from public sources
Public source

feeds.feedburner.com

Recent coverage from public sources
Public source

habr.com

Recent coverage from public sources
Public source

meduza.io

Recent coverage from public sources
Public source

runet.news

Recent coverage from public sources
Public source

iguides.ru

Recent coverage from public sources
Public source